Pragmatische IT-Sicherheit: schnell wirksam, ohne Extra-Team
Kleine Unternehmen stehen unter Druck: begrenzte Zeit, knappes Budget, aber dieselben Risiken wie große Organisationen. Dieser Leitfaden zeigt, wie Sie mit wenigen, gut gewählten Maßnahmen Ihre IT spürbar absichern – ohne Spezial-Tools und ohne lange Projekte.
Im Fokus stehen drei Bereiche mit dem größten Wirkung-pro-Aufwand-Verhältnis: Zugangsschutz, Updates und Backups. Mit Mehrfaktor-Authentifizierung und einem Passwort-Manager reduzieren Sie die üblichen Einfallstore durch Phishing und wiederverwendete Passwörter. Konsequentes Patch-Management für Betriebssysteme, Anwendungen und Router-Firmware schließt Lücken, bevor sie ausgenutzt werden. Eine getestete Backup-Strategie stellt sicher, dass Sie nach Ransomware oder Hardwaredefekt schnell wieder arbeitsfähig sind.
Damit das im Alltag tragfähig bleibt, setzen wir auf klare Zuständigkeiten und wenige, standardisierte Abläufe: Wer prüft Updates wann? Wo liegen Wiederherstellungsdaten? Welche Konten erhalten wirklich erweiterte Rechte (Least-Privilege-Prinzip)? Diese Fragen beantworten wir mit einfachen Checklisten und kurzen Entscheidungswegen – passend für Teams ohne eigene IT-Abteilung.
Sie erhalten eine strukturierte Prioritätenliste mit sofort umsetzbaren Schritten für Endpoint-Schutz, Basiskonfiguration am Router, E-Mail-Schutz gegen Phishing sowie einen kompakten Notfallplan für den ersten Tag nach einem Vorfall. Wie ein reibungsloser Wechsel von Arbeitsplätzen und Systemen ohne Ausfalltag gelingen kann, zeigt unser Praxisbeitrag: Systemwechsel im Kleinbetrieb: Der Ablauf ohne Ausfalltag.
Ziel: Ihre Basis-IT wird innerhalb weniger Tage messbar robuster – mit transparentem Aufwand, nachvollziehbaren Risiken und pragmatischen Standards, die im Betriebsalltag funktionieren.
Kernrisiken im Kleinbetrieb knapp erklärt
Ransomware verschlüsselt Daten und legt Abläufe lahm – selbst kurze Ausfälle kosten Aufträge. Phishing täuscht Mitarbeitende, um Zugangsdaten oder Zahlungen zu ergaunern. Ungepatchte Software und veraltete Router-Firmware öffnen Angreifern die Tür. Fehlende Backups machen Vorfälle existenzbedrohend. Diese vier Risiken lassen sich mit wenigen, planbaren Schritten deutlich reduzieren.
- Zugriff: Schwache Passwörter und fehlende Mehrfaktor-Authentifizierung (MFA) sind häufigste Einfallstore.
- Update-Stand: Ausstehende Sicherheitsupdates bei Betriebssystem, Anwendungen und Netzwerkgeräten.
- Backup: Keine saubere 3-2-1-Strategie (mindestens eine offline/immutable Kopie, regelmäßige Wiederherstellungstests).
- Rechte: Zu breite Admin-Konten statt Least-Privilege-Prinzip erhöhen Schadensreichweite.
Was zuerst, was später? Ein pragmatischer Prioritätenrahmen
Starten Sie bei Zugangsschutz und Updates: Passwort-Manager einführen, MFA für E-Mail, Cloud und Remote-Zugänge aktivieren, lokale Adminrechte begrenzen. Parallel ein schlankes Patch-Management etablieren: feste Update-Fenster, automatische Patches wo möglich, Router-Firmware prüfen. Konkrete, praxisorientierte Empfehlungen zur IT-Sicherheit für kleine Unternehmen finden Sie auf der verlinkten Zielseite.
Direkt danach folgt die Backup-Strategie: Tägliche Sicherung geschäftskritischer Daten, wöchentliche offline/immutable Kopie, monatlicher Restore-Test mit Protokoll. Ergänzen Sie einen kurzen Notfallplan: Wer informiert wen, welche Systeme werden zuerst wiederhergestellt, wo liegen Lizenzen und Zugangsdaten sicher (Tresor im Passwort-Manager)?
Für vertiefende Hinweise zur Struktur und sachlichen Aufbereitung technischer Themen kann dieser Überblick nützlich sein: Hinweise zur strukturierten Darstellung.
Minimalset an Kontrollen, die dauerhaft tragen
- Endpoint-Schutz: Aktueller Virenschutz plus Smartscreen/Anhangsscan, Makros standardmäßig blockieren.
- Netzwerksegmentierung: Gäste-WLAN strikt trennen; Server/Drucker nicht im selben Segment wie Gäste.
- Protokolle und Alarme: Anmeldefehler und Admin-Änderungen zentral protokollieren, E-Mail-Alerts aktivieren.
- Lieferanten-Zugänge: Zeitlich begrenzen, MFA verlangen, Protokollpflicht festhalten (Service Level intern notieren).
Mit diesen Basiskontrollen schaffen Sie tragfähige Sicherheit ohne Großprojekt – und legen die Grundlage für spätere Vertiefungen, etwa Rollenkonzepte oder feinere Patch-Reports.
Praktische Schrittfolge: So sichern Sie Ihre Basis-IT in Tagen statt Monaten
Starten Sie mit wenigen, klaren Schritten. Arbeiten Sie die Punkte in der Reihenfolge „sofort – 1–14 Tage – 1–3 Monate“ ab und halten Sie Zuständigkeiten schriftlich fest. Nutzen Sie Checklisten-Charakter: abhaken, Datum notieren, Verantwortliche benennen.
Sofort (heute bis 3 Tage)
- Administrator-Überblick: Listen Sie alle Geräte, Admin-Konten und wichtigsten Cloud-Zugänge (E-Mail, Buchhaltung, Filesharing). Entfernen Sie unbekannte oder doppelte Admins.
- Mehrfaktor-Authentifizierung (MFA): Aktivieren Sie MFA für E-Mail, Passwort-Manager und Buchhaltung zuerst. Wo keine MFA möglich ist, erzwingen Sie lange Passwörter (mind. 14 Zeichen, Passphrase).
- Updates anstoßen: Führen Sie sofort Windows-/macOS-, Browser- und Office-Updates aus. Router-Firmware prüfen und, falls verfügbar, aktualisieren.
- Backup-Sofortmaßnahme: Erstellen Sie eine frische Sicherung der wichtigsten Ordner/Datenbanken auf ein externes Medium oder NAS – testweise eine Datei zurückspielen.
- E-Mail-Schutz: Aktivieren Sie Spam-/Phishing-Filter maximal restriktiv, Quarantäne täglich prüfen.
1–14 Tage
- Passwort-Manager einführen: Team-Tresor anlegen, gemeinsame Logins sauber benennen, Zugriffsrechte nach dem Least-Privilege-Prinzip vergeben.
- Patch-Management routinisieren: Wöchentliche „Update-Stunde“ im Kalender, feste Reihenfolge (OS → Browser → Office → Spezialsoftware → Firmware).
- Backup-Strategie festziehen: 3-2-1-Regel umsetzen (3 Kopien, 2 Medien, 1 extern/offline). Automatisierung einrichten, Rücksicherung monatlich testen und protokollieren.
- Endpoint-Schutz vereinheitlichen: Auf allen Geräten denselben Virenschutz mit zentralen Richtlinien aktivieren, USB-Ausführung einschränken.
- Notfallplan schreiben: Kurzanleitung für Ransomware/Phishing-Verdacht (Stecker ziehen vom Netz, Meldung an Verantwortliche, Kontakte für Wiederherstellung). Ausdruck im Büro bereithalten.
1–3 Monate
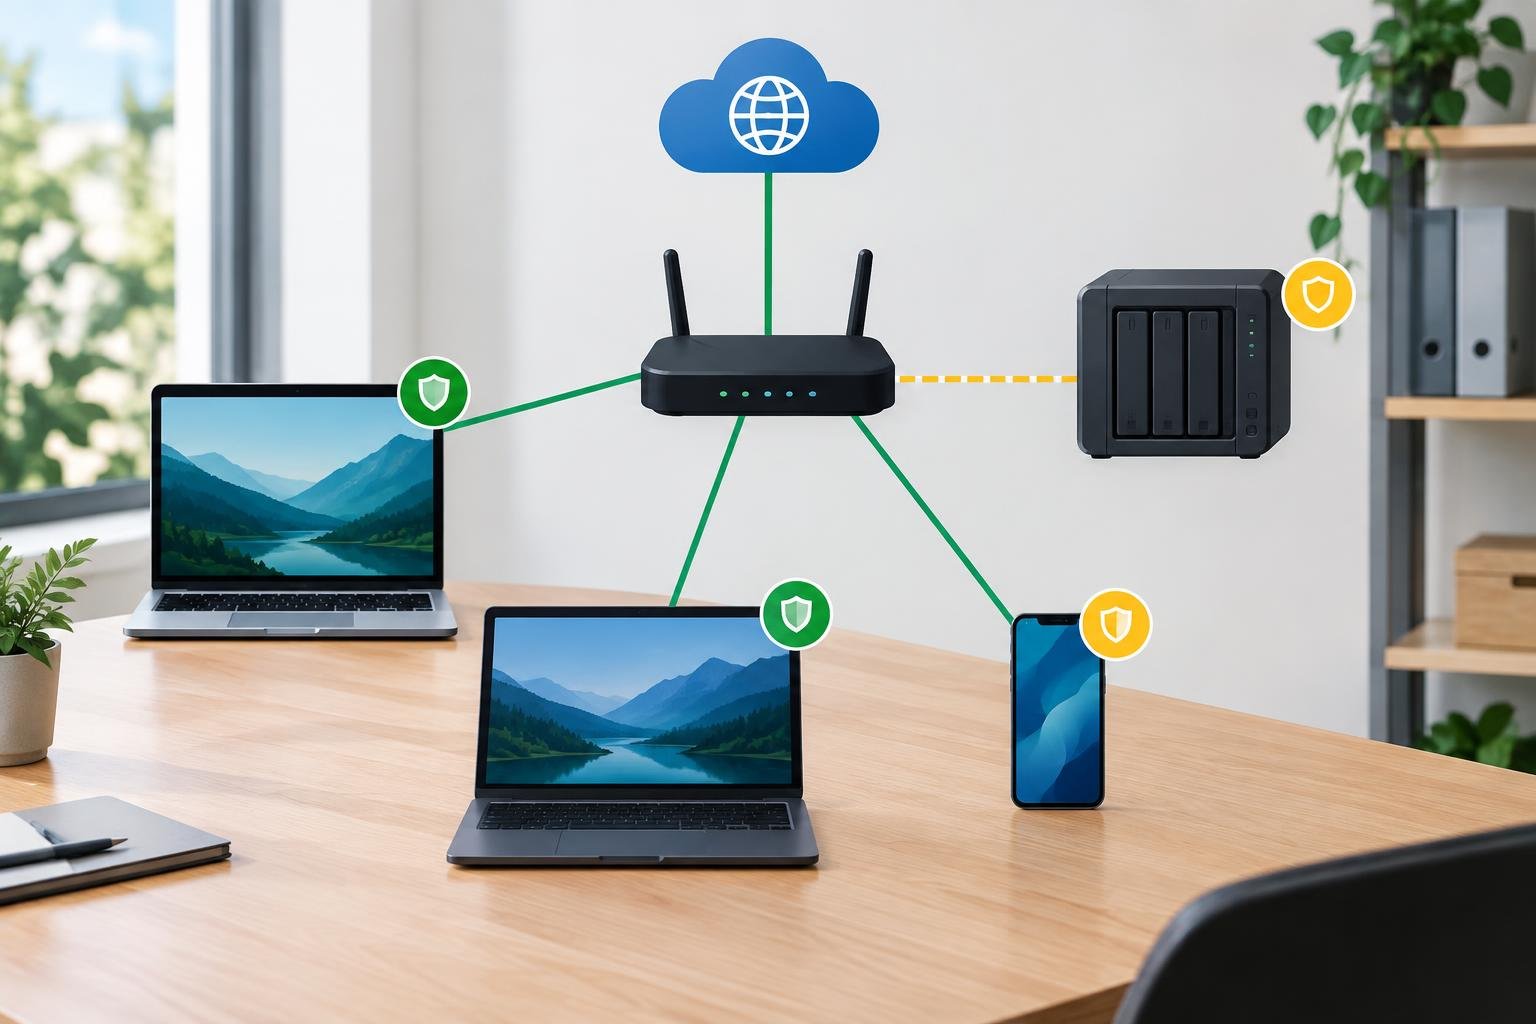
- Netzwerksegmentierung: Trennen Sie Bürogeräte, Gäste-WLAN und IoT/Smarthome in eigene Netze/VLANs; Verwaltungszugang nur intern, Fernzugriff via VPN.
- Rechtehärtung: Benutzerkonten als „Standard“ betreiben, separate Admin-Konten nur für Installationen nutzen, Protokollierung aktivieren.
- Prozesse verankern: On-/Offboarding-Checkliste (Konten anlegen/löschen, Schlüssel zurück, Zugänge dokumentieren) verbindlich machen.
Prioritäten-Checkliste mit Aufwand und Wirkung
| Maßnahme | Aufwand | Wirkung | Zeitrahmen | Verantwortlich |
|---|---|---|---|---|
| MFA für E-Mail/Finanzen | niedrig | sehr hoch | sofort | Inhaber:in/IT |
| Frisches Backup + Testrestore | mittel | sehr hoch | sofort | IT/Office |
| Patch-Management-Routine | niedrig | hoch | 1–14 Tage | IT |
| Passwort-Manager einführen | mittel | hoch | 1–14 Tage | IT/Teamleitung |
| Netzwerk segmentieren | mittel | hoch | 1–3 Monate | Dienstleister/IT |
Tipp aus der Praxis: Trennen Sie smarte Geräte konsequent vom Büronetz – wer bereits ein Smart-Home-Setup plant, findet Impulse in diesem Kontext im Beitrag PV-Speicher im Home Assistant und kann das Prinzip der Segmentierung übertragen.
Kurz-FAQ: Typische Entscheidungen jetzt richtig treffen
Wie oft sollten Backups laufen – und wohin?
Täglich inkrementell, wöchentlich ein Voll-Backup. Mindestens eine Kopie offline bzw. unveränderbar (WORM/Immutable) halten und getrennt vom Netzwerk lagern. Restore monatlich testweise durchspielen.
Welche Passwort-Politik ist realistisch im Kleinbetrieb?
Lange, einzigartige Passphrasen (mind. 14 Zeichen) plus Mehrfaktor-Authentifizierung für E-Mail, Cloud, Remote-Zugänge und Admin-Konten. Wechsel nur bei Vorfall oder Leck; stattdessen kompromittierte Logins per Monitoring prüfen.
Reicht ein kostenloser Virenschutz?
Für wenige, homogene Geräte oft ausreichend, wenn Updates, MFA und Backup greifen. Bei gemischten Umgebungen oder Compliance-Anforderungen besser auf einen schlanken Endpoint-Schutz mit zentralem Dashboard setzen.
Wie priorisiere ich Updates ohne Ausfall?
Sicherheits-Patches für Betriebssystem, Browser, E-Mail-Client und Router-Firmware zuerst. Pilot-PC vorab aktualisieren, dann rollierend in Wartungsfenstern. Kritische Server-Patches nach Backup und Wiederanlaufprobe.
Wann externe Hilfe beauftragen?
- Keine sauberen Backups vorhanden oder Restore ungetestet.
- Unklare Admin-Zugänge/„Schattensysteme“ im Netzwerk.
- Ransomware-/Phishing-Vorfall, verdächtige Logins, Datenabfluss.
- Firewall-/VPN-Setup, das produktiv genutzt wird, aber nie geprüft wurde.
Wie oft sollte ich den Status prüfen?
Monatlich: Patch-Stand, Backup-Erfolg, Benutzer-/Adminlisten, MFA-Quote. Quartalsweise: Notfallplan-Drill (Kontaktkette, Rollen), Restore-Test, Router-/Switch-Firmware.
Welche Minimal-Dokumentation genügt?
Eine Geräte- und Kontenliste, Passwort-Manager-Richtlinie, Backup-Plan (Zeitplan, Speicherorte, Verantwortliche), Patch-Fenster, Notfallkontakte. Einseitige Checkliste reicht – Hauptsache aktuell.
Abschluss: Nächste Schritte klar ziehen
Halten Sie drei Fixpunkte fest: Zuständigkeiten, Zeitraster, Nachweise. Beginnen Sie heute mit MFA für E-Mail und Cloud, prüfen Sie das letzte erfolgreiche Restore und planen Sie ein kurzes Wartungsfenster für Router- und OS-Patches. Kleine, wiederholbare Routinen schlagen große Einmalprojekte – solange sie dokumentiert und kontrolliert werden.